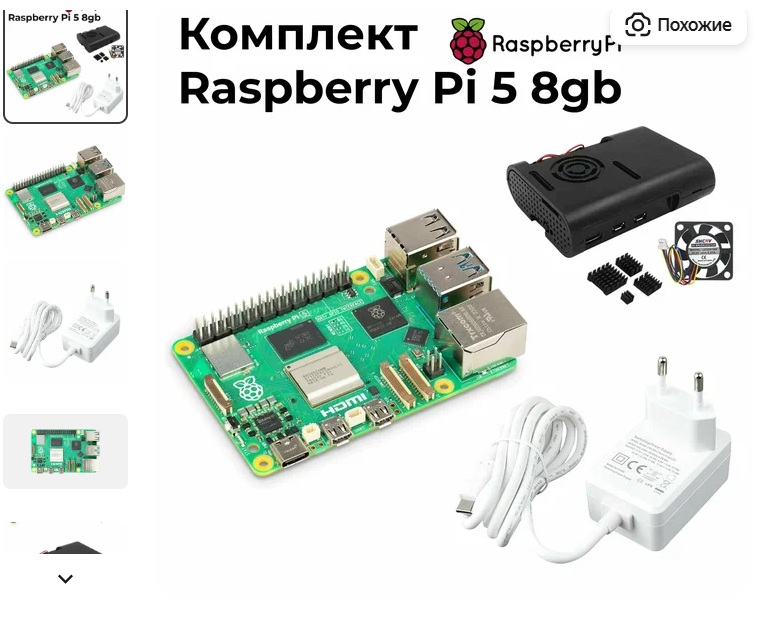
Привет, гики! Если у вас завалялась Raspberry Pi 5, знайте — это не просто одноплатка для домашнего сервера, а полноценный инструмент для тестирования безопасности. С правильным софтом и настройками она заменит половину профессионального пентест-оборудования. Давайте разберём, как выжать из неё максимум.
Базовая подготовка: ставим специализированную ОС
Первым делом забудьте про стандартный Raspberry Pi OS — нам нужна заточенная под безопасность система. Kali Linux для ARM — идеальный вариант, в нём сразу есть все необходимые инструменты. Альтернатива — Parrot OS Security Edition. Прошиваем образ на карту памяти, не забываем про расширение файловой системы и сразу ставим обновления. Особое внимание — настройке Wi-Fi и Bluetooth: малинка должна видеть все возможные сети и устройства вокруг.
Устанавливаем must-have инструменты
Здесь два подхода: можно поставить всё вручную или использовать готовые сборки вроде PentestPi. Базовый набор включает:
- Nmap для сканирования сетей
- Aircrack-ng для взлома Wi-Fi
- Metasploit Framework для эксплуатации уязвимостей
- Wireshark для анализа трафика
- Responder для перехвата хэшей в локальной сети
- SQLmap для тестирования веб-приложений
Не забудьте про специализированные скрипты — например, для автоматического поиска уязвимых IoT-устройств в сети.
Апгрейд железа: что докупить для максимальной эффективности
Сама по себе Raspberry Pi 5 хороша, но с дополнительными модулями становится вообще огонь:
- Alfa AWUS036ACHM — мощный Wi-Fi адаптер с поддержкой мониторного режима
- RTL-SDR для радиотехнических исследований
- GPS модуль для геолокации во время полевых тестов
- PoE-хат, чтобы питать систему прямо через Ethernet
- Внешний SSD вместо microSD для большей надёжности
Готовые скрипты для автоматизации
Вот несколько полезных заготовок:
- Автосканировщик сети
bash
#!/bin/bash
nmap -sV -O -T4 -oN scan_results.txt 192.168.1.0/24
- Wi-Fi аудит
bash
airmon-ng start wlan0
airodump-ng wlan0mon
- Автопоиск уязвимых веб-серверов
bash
nikto -h http://target.com -output nikto_results.html
Фишки, о которых мало кто знает
- Используйте GPIO для физического взаимодействия с устройствами
- Настройте VPN-сервер для безопасного удалённого доступа
- Разгоните процессор до 2.4 GHz в настройках config.txt
- Собирайте сниффер пакетов на встроенном железе без потери производительности
Важно помнить
Мощность Raspberry Pi 5 всё же ограничена. Для сложных bruteforce-атак или глубокого анализа больших сетей лучше использовать полноценные системы. Но как мобильный и незаметный инструмент — это идеальный вариант.
PПолную коллекцию настроенных скриптов можно забрать в нашем Telegram-канале — ссылка в профиле. Какие ещё фишки используете вы для превращения малинки в хакерский девайс? Делитесь в комментах!