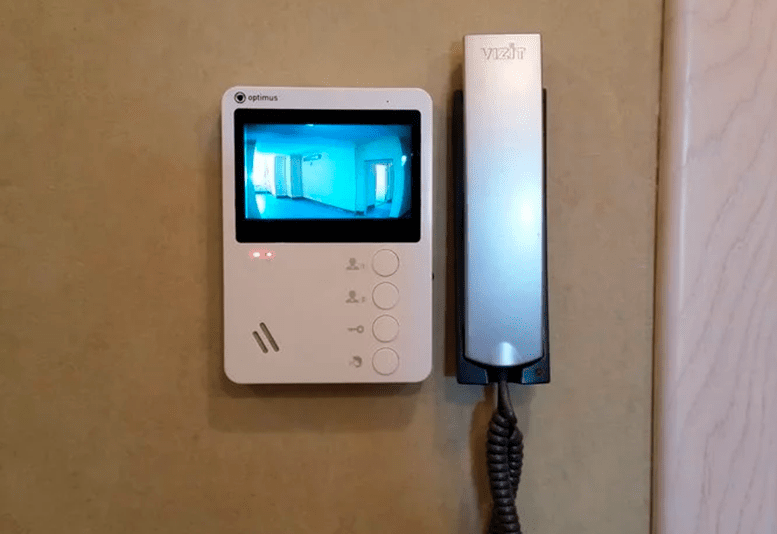
Современные видеодомофоны, обещающие новый уровень безопасности, на деле часто становятся ее слабым звеном. Интеграция в сеть и сложная прошивка открывают широкое поле для атак, превращая устройство защиты в инструмент шпионажа или точку входа в домашнюю сеть. Это руководство демонстрирует, как устроены эти системы, где их слабые места и как от них защититься.
🔍 Как взломать чужой домофон: основные векторы атаки
Большинство успешных взломов происходят не благодаря сложным кибератакам, а из-за эксплуатации банальных упущений в настройках и конструкции устройств.
📟 Подбор сервисных и PIN-кодов
Самый простой и распространенный метод — использование стандартных или слабых кодов доступа. Монтажные организации часто не меняют заводские настройки.
- Известные комбинации: Для популярных в России марок существуют таблицы стандартных кодов. Например, для Vizit это могут быть
#4230,12#345или67#890. Для Cyfral часто срабатывают комбинации вида «Вызов → 100 → Вызов → 7272». - Brute-force атаки через NFC: Продвинутые модели, такие как Aiphone GT, оказались уязвимы к brute-force через NFC. Используя любой смартфон с NFC-модулем и специальное приложение, злоумышленник может за несколько минут подобрать четырехзначный PIN-код, так как устройство не ограничивает количество попыток ввода. Более того, существует возможность полностью сменить код, заблокировав легитных пользователей.
🛠️ Уязвимости в механизме обновления прошивки
Сложный процесс обновления прошивки может скрывать критические уязвимости. Исследователям удалось обнаружить и эксплуатировать уязвимость в цепочке обработки файла обновления.
- Атака через симлинк в BusyBox: В некоторых устройствах команда
tar, используемая для распаковки обновления, является симлинком наbusybox. Это позволяет злоумышленнику подменить системные файлы (например,/etc/shadow) в процессе “обновления”, получив тем самым постоянный доступ на устройство через SSH. - Слабые пароли веб-интерфейса: Процесс часто начинается с доступа к веб-интерфейсу, который защищен стандартными паролями, указанными во всех руководствах (например,
112233).
📻 Атаки на беспроводные интерфейсы и перехват данных
«Умные» домофоны активно используют беспроводные соединения, что открывает дополнительные векторы для атак.
- Уязвимости Wi-Fi: Недорогие видеодомофоны могут содержать уязвимые реализации сетевых протоколов, что позволяет атакующему получить доступ ко всей домашней сети владельца.
- Устройства для автоматизации взлома: Такие гаджеты, как Flipper Zero, позиционируемый как «тамагочи для хакеров», могут использоваться для перехвата и эмуляции радиосигналов, управления инфракрасными портами и тестирования RFID.
👁️ Слежка за гостями: когда домофон работает против вас
Взломанный или неправильно сконфигурированный домофон превращается в идеальный инструмент для слежки.
- Несанкционированный доступ к аудио и видео: Попав в систему, злоумышленник может дистанционно включать микрофон и камеру вызывной панели, чтобы в реальном времени подслушивать и подглядывать за происходящим в подъезде или у входной двери.
- Доступ к архивам и расписанию жильцов: Если домофон ведет запись, атакующий получает доступ ко всем архивным материалам. Это позволяет проанализировать распорядок дня жильцов, установить моменты, когда они уходят и возвращаются, что является ценнейшей информацией для подготовки ограбления.
- Социальная инженерия на основе видеозаписей: Записи с домофона могут использоваться для сбора компрометирующей информации о жильцах и их гостях с целью дальнейшего шантажа или мошенничества.
🛡️ Как защитить свой домофон: практическое руководство
Эффективная безопасность — это многоуровневая система мер, а не разовая настройка.
🔐 Базовый уровень: гигиена доступа
- Смена учетных данных: Первым делом должны быть изменены все пароли и PIN-коды по умолчанию, включая пароли для веб-интерфейса, коды доступа в подъезд и пароли к сервисным меню.
- Регулярные обновления: Следует отслеживать и своевременно устанавливать обновления прошивок от производителя. Однако стоит признать, что для многих устройств, выпущенных несколько лет назад, обновления могут быть недоступны, и единственным решением является их замена.
🌐 Сетевой уровень: изоляция и контроль
- Сетевая сегментация: Выделение домофона в отдельную VLAN изолирует его от остальной сети и минимизирует ущерб в случае его компрометации.
- Защита Wi-Fi сети: Используйте надежный пароль для Wi-Fi и регулярно меняйте его. Также рекомендуется создать отдельную гостевую сеть только для домофона.
⚙️ Физический и аппаратный уровень
- Отключение неиспользуемых функций: Если такие функции, как универсальные коды доступа или NFC, не используются, их следует отключить в настройках.
- Физическая защита: Обеспечение защиты сервисных разъемов и блока управления от несанкционированного физического доступа усложнит жизнь злоумышленнику.
💎 Заключение
Видеодомофоны из защитного инструмента могут превратиться в «троянского коня» в инфраструктуре. Их безопасность часто остается на низком уровне, а производители не всегда оперативно реагируют на обнаруженные уязвимости. Понимание механизмов атаки на эти устройства — ключ не только к их взлому, но и к построению по-настоящему надежной системы защиты.
Для сообщества хакеров исследование таких повседневных устройств открывает огромное поле для деятельности, где применимы как низкоуровневый реверс-инжиниринг, так и анализ сетевых протоколов.