В период с начала весны до конца мая 2026 года эксперты в области кибербезопасности зафиксировали новую волну целенаправленных фишинговых рассылок по российским организациям. За атаками стоит хакерская группа Fluffy Wolf. В отличие от резонансных вторжений в инфраструктуру крупных госкомпаний, действия Fluffy Wolf ориентированы на массовый охват компаний из самых разных секторов экономики.
Под удар попали предприятия строительной отрасли, консалтинговые фирмы, промышленные холдинги, инжиниринговые компании, розничные сети и игроки рынка электронной коммерции. Такой разброс отраслей указывает на то, что злоумышленники не выбирали жертв по специфике деятельности, а действовали по шаблонной схеме, рассчитанной на человеческую невнимательность.
Легенда и способы доставки
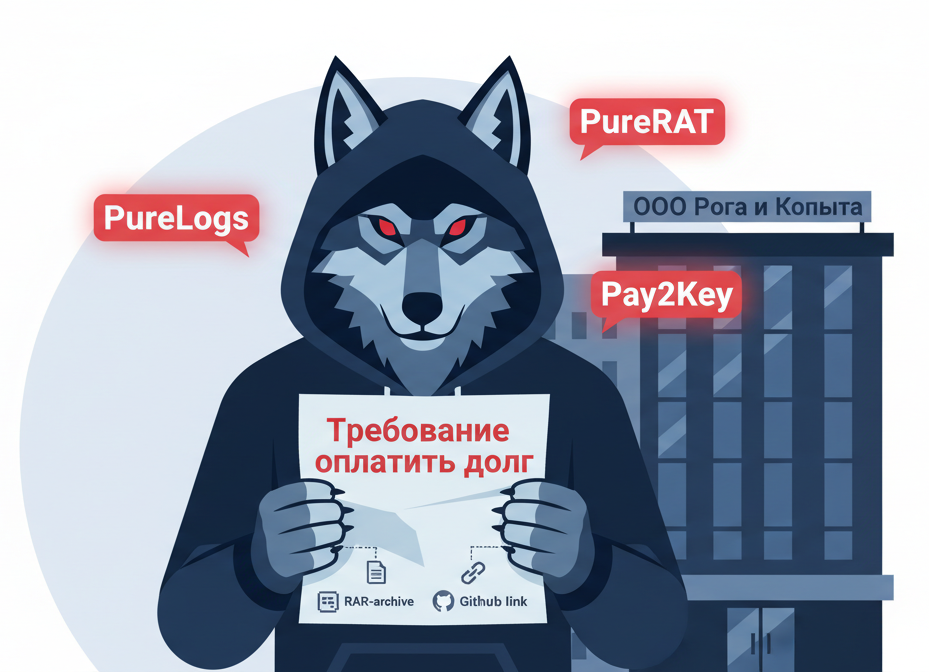
В основе кампании — классический приём социальной инженерии. От имени партнёров или подрядчиков сотрудникам компаний приходили электронные письма с требованием погасить якобы существующую задолженность. К сообщению прилагались документы с реквизитами и претензиями, что создавало визуально достоверную картину рабочей переписки.
Злоумышленники использовали два основных варианта доставки вредоносной нагрузки. Первый — классический: в тело письма был вложен архив в формате RAR. Второй — более хитрый: письмо содержало ссылку, ведущую на легитимный репозиторий GitHub. Доверие к этой платформе у систем безопасности выше, чем к неизвестным сайтам, поэтому многие корпоративные фильтры пропускали такие письма. Перейдя по ссылке, жертва скачивала архив с того же GitHub, где уже лежал заражённый файл.
Арсенал из теневых магазинов
Внутри извлечённых архивов исследователи обнаружили набор инструментов, которые группировка не разрабатывала сама, а приобрела на теневых площадках. Это важное наблюдение: Fluffy Wolf действует не как разработчик вредоносного ПО, а как его заказчик, собирая готовые блоки в работающую цепочку атаки.
Первым звеном цепочки шли загрузчики и дропперы — небольшие программы, задачей которых было обойти защиту и доставить в систему основное вредоносное содержимое. Затем уже устанавливались три основных типа угроз.
Стилер PureLogs воровал из браузеров жертвы логины, пароли, куки-файлы и данные автозаполнения форм. Всё это позволяло злоумышленникам получать доступ к корпоративным веб-сервисам без необходимости взламывать их напрямую.
Троян удалённого доступа PureRAT предоставлял полный контроль над заражённым устройством. Через него хакеры могли удалённо выполнять команды, просматривать файловую систему, запускать дополнительные вредоносные программы и перемещаться по внутренней сети компании.
Если два предыдущих инструмента работали скрытно, то шифровальщик Pay2Key действовал грубо и открыто: он зашифровывал важные документы и базы данных, после чего требовал выкуп за их расшифровку.
Экономическая модель массовых атак
Руководитель направления Threat Intelligence в Bi.Zone Олег Скулкин отметил, что новая кампания Fluffy Wolf демонстрирует сознательное сокращение затрат на проведение атак. Если раньше серьёзные взломы требовали покупки дорогих уникальных эксплойтов и аренды мощной бот-сети, то теперь группировка перешла на массовый фишинг с дешёвым готовым инструментарием.
По оценкам экспертов, стоимость используемого набора вредоносного ПО, включая загрузчики и троянов, укладывается в сумму, сопоставимую с ценой недорогого смартфона или месячной аренды среднего офиса. При этом потенциальная прибыль от одной успешной атаки может быть несоизмеримо выше. Для сравнения: в 2025 году средний размер требуемого хакерами выкупа за разблокировку данных достигал суммы, за которую можно купить люксовый автомобиль или сделать капитальный ремонт в загородном доме.
Таким образом, Fluffy Wolf реализует стратегию «малых затрат и массового охвата». Даже если сработает лишь небольшой процент атак, доход с лихвой перекрывает расходы на покупку примитивных, но эффективных программ. Это превращает группировку в серьёзную угрозу прежде всего для среднего бизнеса: бюджеты таких компаний на информационную безопасность часто ограничены, а сотрудники менее подготовлены к распознаванию фишинговых писем.
На фоне этих событий специалисты по кибербезопасности также напоминают, что уязвимости есть не только в софте, но и в железе: недавно критические проблемы нашли в популярных процессорах одного из крупнейших мировых производителей, что в очередной раз подтверждает — расслабляться в вопросах защиты периметра нельзя ни на день.