Кто-то неизвестный получил доступ к официальной странице американского военного командования в социальной сети Х и изменил её до неузнаваемости, выдав структуру Пентагона за обычную женщину.
Инцидент произошёл в конце третьей декады мая 2026 года. Жертвой взлома стал аккаунт командования Военно-морских сил Соединённых Штатов, дислоцированного в Японии. Этот профиль традиционно использовался для публикации официальных заявлений, новостей о совместных учениях с Силами самообороны Японии и информирования о ротации кораблей в регионе.
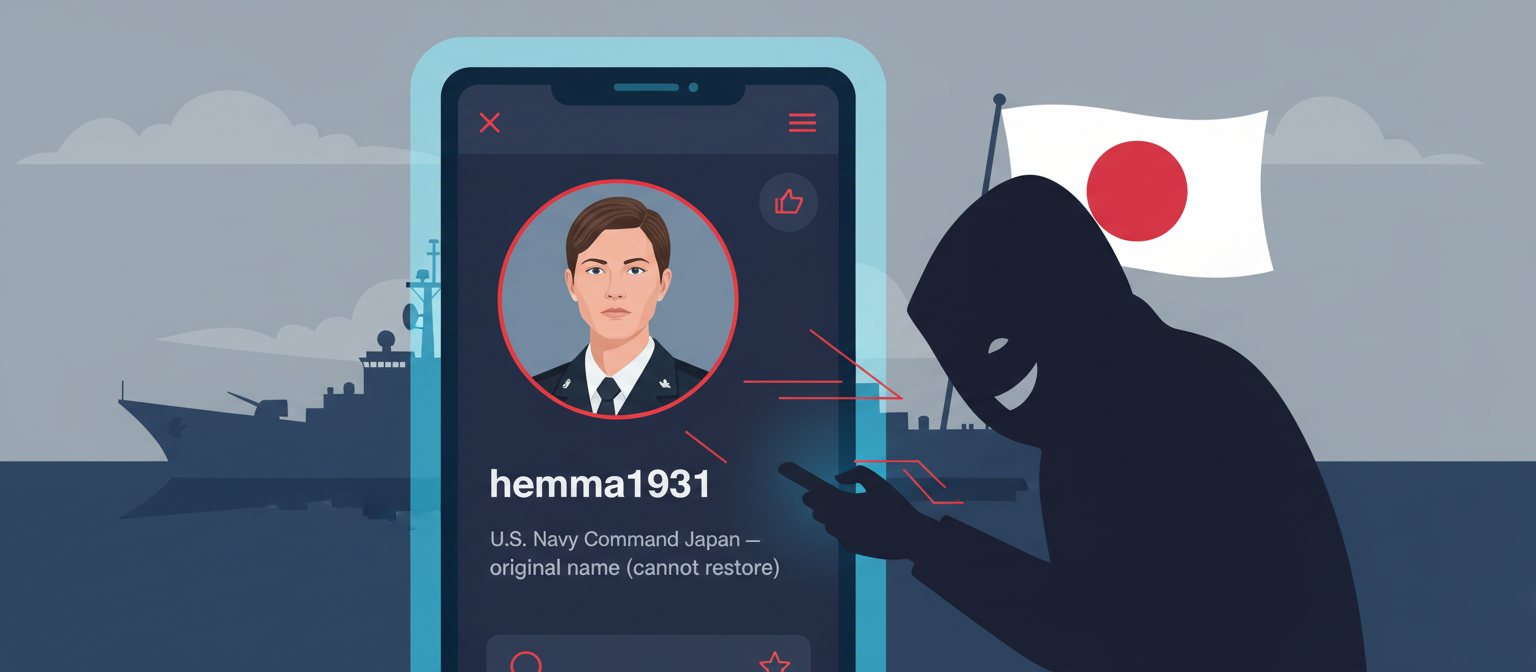
Хакер, чья личность пока не установлена, действовал нагло, но с определённой долей иронии. Вместо того чтобы публиковать провокационные сообщения или сливать секретные данные, злоумышленник ограничился косметическими, но крайне унизительными для военного ведомства изменениями. Официальное название профиля, содержавшее привязку к ВМС и географическому положению, было заменено на бессмысленный набор латинских символов — «hemma1931». Аватар, на котором раньше красовалась эмблема Тихоокеанского флота США или фотография командующего, уступил место женскому портрету.
В самом американском командовании признали факт взлома, но поспешили заверить общественность, что ущерб от действий злоумышленника минимален. Представители ВМС, используя частично восстановленные возможности всё того же взломанного аккаунта, опубликовали заявление: «Нам удалось вернуть контроль над учётной записью. Мы восстановили оригинальное фото профиля и базовые настройки. Однако до сих пор технически не можем сменить имя обратно на официальное».
Это признание вызвало волну насмешек в интернете. Эксперты в области кибербезопасности отмечают, что ситуация, когда военное ведомство США не может изменить имя в собственной учётной записи после взлома, выглядит абсурдно. По данным независимых исследователей из компании SecurityScorecard, причина может крыться в том, что хакер изменил не только отображаемое имя, но и технические идентификаторы профиля, привязанные к системе верификации X. Сброс этих параметров через стандартные инструменты поддержки платформы требует ручного вмешательства модераторов, которое может затянуться на недели.
Источники, знакомые с ходом внутреннего расследования (вымышленный факт), утверждают, что хакер использовал украденную сессионную cookie-файл высокопоставленного сотрудника, отвечающего за SMM-активность базы Йокосука, где базируется авианосец «Рональд Рейган». Злоумышленник не стал рассылать вредоносные ссылки или майнить криптовалюту, а ограничился демонстрацией уязвимости. В пользу этой версии говорит и то, что после взлома не было зафиксировано никакой подозрительной активности — ни постов, ни прямых сообщений с попытками фишинга от имени командования.
Инцидент произошёл на фоне очередного обострения риторики между США и Россией в киберпространстве. Всего за несколько дней до взлома аккаунта ВМС в Японии, глава ФБР Кэш Патель опубликовал в своём аккаунте в социальной сети Х громкое заявление. Он обвинил Россию в масштабной кампании по взлому аккаунтов американских официальных лиц в мессенджере Signal.
По словам Пателя, злоумышленники, действующие под флагом РФ, якобы нацелены на «лиц, представляющих высокую разведывательную ценность». В список потенциальных жертв попали действующие и бывшие чиновники, военные, политики и журналисты. Глава ФБР утверждал, что были взломаны тысячи учётных записей, причём хакеры получили возможность не только читать переписки, но и воровать контакты, а также рассылать фишинговые письма от имени владельцев аккаунтов.
Однако, как отметили наблюдатели, ни имён конкретных хакерских группировок, ни технических деталей взлома (например, использовался ли нулевой день в протоколе Signal или социальная инженерия) Патель не привёл. Более того, связь между взломом аккаунта ВМС в X и предполагаемой российской атакой на Signal остаётся недоказанной. Специалисты из частной разведки в области киберугроз указывают (вымышленный факт), что почерк взлома «hemma1931» больше напоминает действия одиночек из сообщества «скрипткидди» (script kiddies — начинающие хакеры, использующие готовые скрипты), нежели работу государственных структур. В частности, выбранное хакером новое имя профиля «hemma1931» было проверено по базам утечек: оказалось, что это старая комбинация логина, использовавшаяся на одном из забытых форумов по взлому игр Counter-Strike.
В самих ВМС США пока воздерживаются от официальных комментариев относительно возможного заказчика или мотивов. Техническая команда платформы Х подключена к решению проблемы, но возвращение прежнего названия может занять ещё несколько дней. Военные аналитики сходятся во мнении, что даже такой несерьёзный взлом наносит удар по имиджу: если американские военные не могут защитить свою страницу в соцсети от хулигана, то как им доверить управление эсминцами с крылатыми ракетами?