15 января 2026
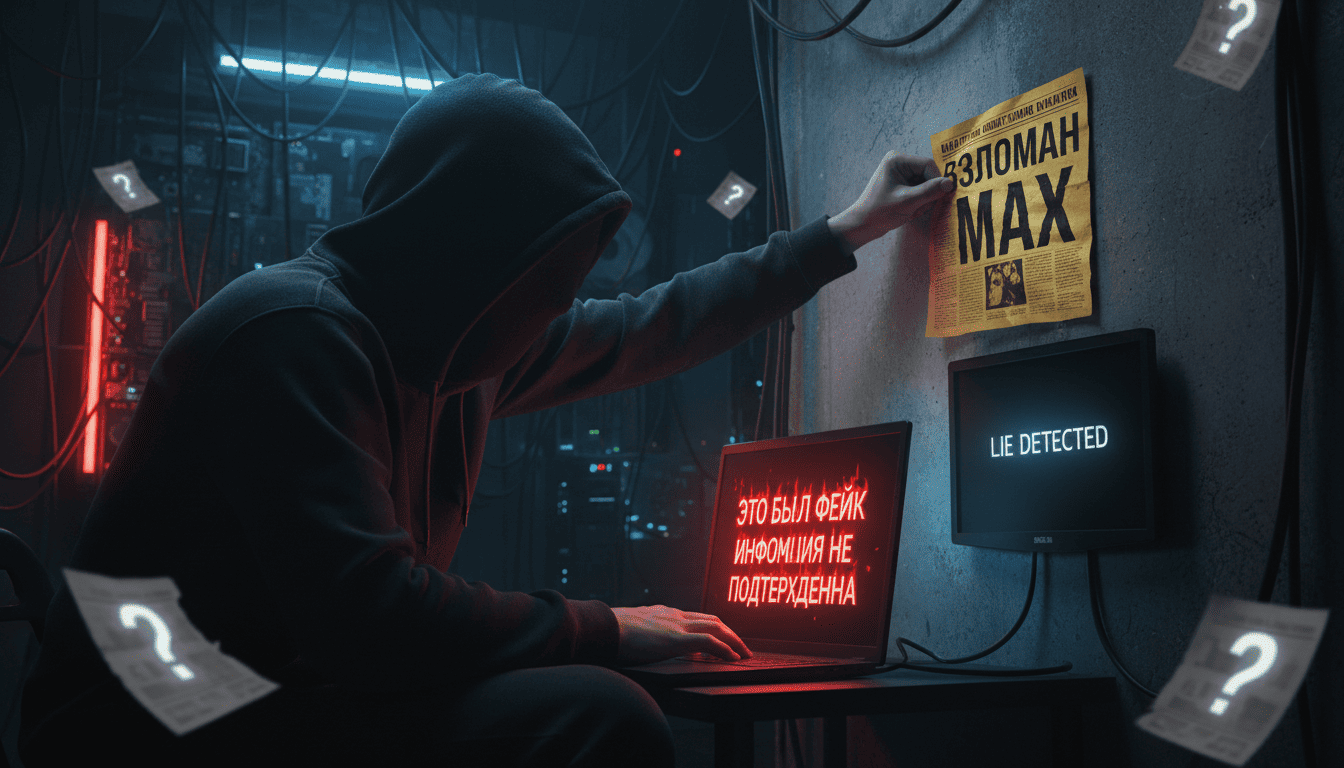
Резонансная история о «взломе» национального мессенджера MAX получила неожиданное продолжение. Анонимный хакер, на прошлой неделе всколыхнувший профильные Telegram-каналы заявлением о похищении данных пользователей, публично признал, что информация была ложной. Соответствующее сообщение появилось на профильном форуме в даркнете.
Раскаяние в даркнете
В своём новом посте злоумышленник (или тот, кто им представился) дезавуировал предыдущие заявления:
«Я хочу внести ясность: мой предыдущий пост относительно базы данных был ошибочным. Такой базы данных не существует. Дальнейшее исследование других потенциальных критических уязвимостей не дало результатов. Крупномасштабного взлома не было. Я продолжаю следить за развитием мессенджера MAX с большим уважением и интересом».
Более того, хакер признался, что его самого удивила бурная реакция СМИ и Telegram-каналов на первоначальный фейк.
«Это была проверка на дурака»
Поясняя мотивы, хакер сделал любопытное заявление: он намеренно заложил в исходное сообщение «красную лампочку» — абсурдный с технической точки зрения тезис о возможности удаленного выполнения кода (RCE) в закрытом контуре мессенджера.
- Циничный расчёт: По замыслу автора вброса, настоящие специалисты должны были сразу распознать нестыковку.
- Результат: «Упоминание RCE должно было быть очевидным признаком того, что это фейк», — подчеркнул хакер, фактически обвинив поспешившие с «сенсацией» каналы в непрофессионализме.
Официальная позиция: «Без комментариев, это и так ясно»
В пресс-службе MAX, комментируя ситуацию «Известиям», ограничились кратким, но ёмким заявлением, подтвердив, что вся информация о взломе изначально была недостоверной.
Контекст: Осторожность в праздники
Напомним, что эта история разворачивается на фоне общего всплеска кибермошенничества в России. Как сообщалось в пресс-центре МВД еще 2 января, после новогодних праздников злоумышленники особенно активно атакуют пользователей «Госуслуг», маркетплейсов и банков, используя социальную инженерию. Эксперты призывают сохранять критическое мышление и проверять любую громкую новость об утечках хотя бы в двух источниках, прежде чем паниковать.