
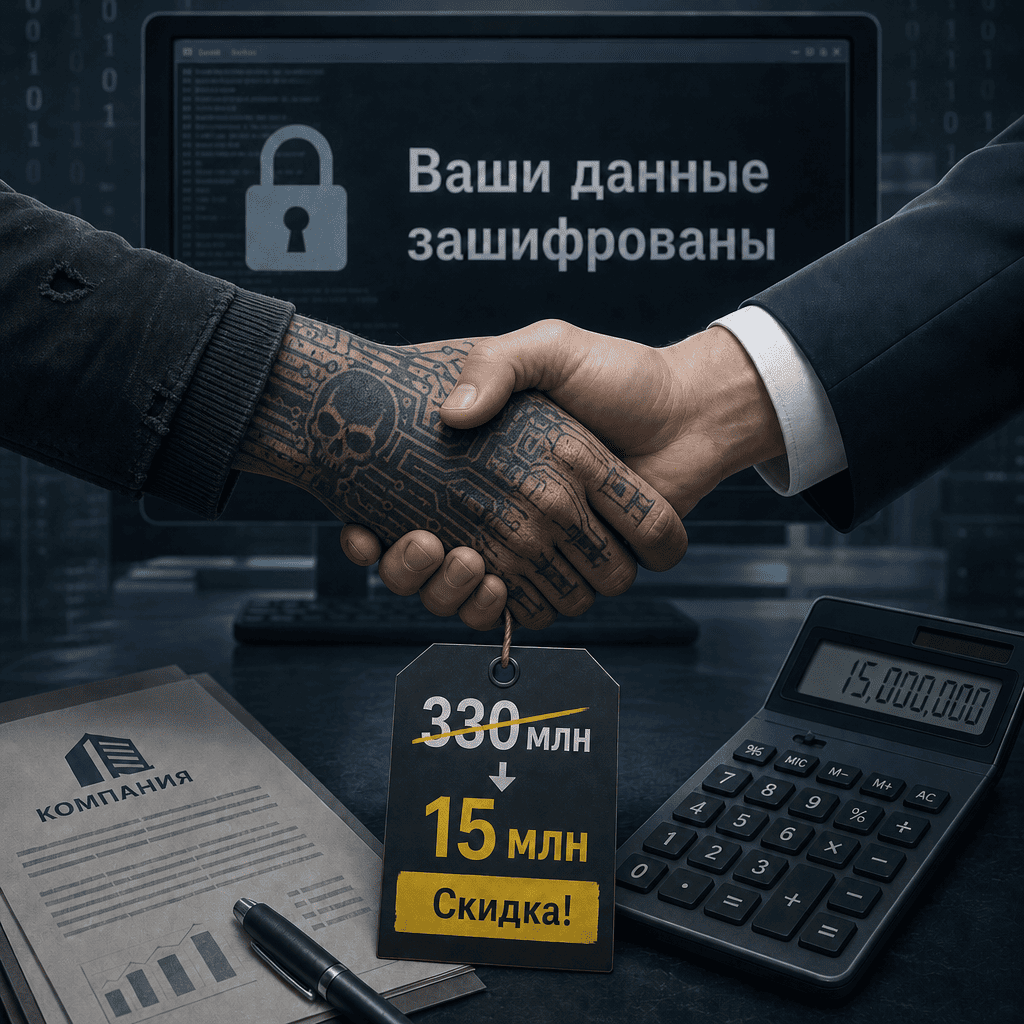
Киберпреступность всё больше напоминает легальный бизнес — со своими прайс-листами, сезонными распродажами и даже дисконтными картами для постоянных клиентов. Новое исследование показало, что российские компании, столкнувшиеся с вирусами-шифровальщиками, в подавляющем большинстве случаев вступают в переговоры с атакующими. И почти всегда успешно сбивают цену. Иногда — в десятки раз.
Цифры, которые заставляют задуматься
С июня 2025 года по май 2026 года специалисты одного из российских центров кибербезопасности провели масштабное исследование инцидентов, связанных с программами-вымогателями (ransomware). Результаты оказались красноречивыми.
Из всех компаний, чьи системы были зашифрованы хакерами, почти 80% вступали в прямые переговоры со злоумышленниками. Это означает, что лишь каждый пятый пострадавший либо восстанавливал данные из резервных копий (если они были и не зашифрованы тоже), либо предпочитал вообще не возвращать информацию, смиряясь с потерями.
Остальные — четыре из пяти — садились за стол переговоров с теми, кто только что парализовал их бизнес.
Стартовые цены: биткоиновый потолок
Медианная сумма первоначального выкупа, которую хакеры требовали за расшифровку данных, составила 50 миллионов рублей в криптовалюте (чаще всего в биткоинах или привязанных к доллару стейблкоинах USDT). Почти в половине случаев — 47% атак — запрос превышал 100 миллионов рублей.
Максимальный зафиксированный в исследовании запрос достигал 330 миллионов рублей.
Однако эти цифры, как выяснили исследователи, имеют мало общего с реальными суммами, которые в итоге переходили из рук жертв в руки преступников.
Торг уместен: как компании сбивают цену
Жертвам атак, как правило, удавалось снизить первоначальное требование в несколько раз. Медианная сумма фактически выплаченного выкупа составила всего 15–20 миллионов рублей.
То есть компании платили в среднем в 2,5–3 раза меньше того, что требовали хакеры. В некоторых особо удачных случаях скидка достигала 90% от первоначального запроса.
Руководитель лаборатории цифровой криминалистики Антон Величко (его данные приводит издание «Ведомости») подтвердил эту тенденцию. По его словам, в ряде инцидентов затраты на выкуп удавалось снизить на 30–50%. А иногда — и на бо́льшие величины.
Почему хакеры соглашаются на такие уступки? Эксперты выделяют несколько факторов.
Фактор времени. Чем дольше данные остаются зашифрованными, тем выше риск, что жертва найдёт способ восстановить их самостоятельно — через теневые копии, специальное программное обеспечение или с помощью специалистов по обратному инжинирингу. Хакеры заинтересованы в быстрой сделке. Любая задержка снижает вероятность того, что выкуп вообще будет выплачен.
Фактор репутации. Крупные хакерские группировки, действующие как «бренды» на теневом рынке, дорожат своей репутацией. Если о них пойдёт слух, что они никогда не идут на уступки и требуют полную сумму, жертвы будут реже вступать в переговоры, предпочитая иные способы восстановления. Наоборот, группировки, известные своей «гибкостью», получают больше обращений и, следовательно, больше выплат в долгосрочной перспективе.
Фактор платёжеспособности. Хакеры часто проводят предварительную разведку (reconnaissance) перед атакой, чтобы оценить финансовые возможности жертвы. Если атакована небольшая компания с оборотом в несколько десятков миллионов рублей, требовать от неё 100 миллионов бессмысленно — она просто физически не сможет заплатить. В таких случаях группировки с самого начала закладывают возможность торга.
Фактор страховки. Некоторые российские компании уже включили в свои полисы киберстрахования покрытие выкупов. Страховщики, в свою очередь, нанимают переговорщиков, которые профессионально торгуются с хакерами. Присутствие такого посредника — юриста или специалиста по кибербезопасности с опытом ведения переговоров — почти всегда приводит к снижению суммы.
Рекорд года: полмиллиарда за расшифровку
Абсолютный рекорд 2025 года, по данным Антона Величко, поставила хакерская группировка, действующая под вывеской CyberSec’s (написание на латинице может варьироваться). Злоумышленники атаковали одну из российских компаний — название жертвы не раскрывается в интересах следствия — и потребовали выкуп в размере 50 биткоинов.
На момент атаки эта сумма в рублёвом эквиваленте составляла примерно полмиллиарда рублей (около 500 миллионов по курсу того периода). По некоторым данным, целевой компанией мог быть крупный промышленный холдинг или финансовое учреждение — только такие организации могут рассматриваться хакерами как способные заплатить подобные деньги.
Удалось ли жертве сбить цену — неизвестно. Исследование фиксирует именно сумму первоначального запроса, а не факта выплаты. Однако, учитывая общую тенденцию, можно предположить, что и в этом случае торг был, и итоговая сумма оказалась значительно ниже заявленной.
Почему компании платят, а не восстанавливают данные из бэкапов
На первый взгляд, логичный вопрос: зачем вступать в переговоры с преступниками, если у компании есть резервные копии? Ответ кроется в тактике современных шифровальщиков.
В последние годы хакеры перешли от простого шифрования файлов к комбинированным атакам: шифрование + кража данных. Перед тем как запустить шифровальщик, злоумышленники копируют на свои серверы максимальное количество конфиденциальной информации: клиентские базы, финансовые отчёты, переписку, техническую документацию, персональные данные сотрудников.
Даже если компания восстанавливает все файлы из резервных копий (что само по себе может занять дни или недели), хакеры уже имеют копию украденных данных. И угрожают опубликовать их в открытом доступе или продать конкурентам, если выкуп не будет выплачен.
Для многих компаний утечка конфиденциальных данных страшнее, чем временная остановка производства. Утечка персональных данных клиентов влечёт за собой многомиллионные штрафы от регулирующих органов (например, от Роскомнадзора в России), потерю репутации, судебные иски и отток клиентов. Часто оказывается дешевле заплатить выкуп и получить гарантию (пусть и не всегда надёжную), что украденные данные не будут опубликованы.
Дисконтная экономика киберпреступности
Исследование подтверждает то, о чём эксперты говорят уже несколько лет: рынок выкупов данных становится всё более структурированным и даже маркетинговым.
Некоторые группировки вводят «скидки за быстрое решение»: если жертва платит в течение 24–48 часов, сумма уменьшается на 20–30%. Другие предлагают рассрочку — возможность выплатить выкуп частями в обмен на частичную расшифровку наиболее критичных данных. Третьи предоставляют «демо-расшифровку»: бесплатно возвращают доступ к небольшой части файлов, чтобы жертва убедилась, что ключ расшифровки действительно работает.
Появились даже «службы поддержки» на теневых форумах. Жертва может написать оператору шифровальщика, получить инструкцию по установке Tor-браузера для связи, обсудить детали платежа и даже пожаловаться на технические проблемы с расшифровкой. Некоторые группировки нанимают русскоязычных «менеджеров по работе с клиентами» для ведения переговоров с компаниями из России и СНГ.
Это превращает кибервымогательство из хаотичного криминала в подобие бизнеса с KPI (ключевыми показателями эффективности), скриптами продаж и клиентоориентированностью. Группировки соревнуются не только в технической сложности своих вирусов, но и в качестве сервиса для жертв.
Обратная сторона скидки: почему торговать с хакерами опасно
При всей кажущейся выгодности торга, специалисты по кибербезопасности предупреждают: переговоры с вымогателями — это не просто сделка. У этого шага есть серьёзные риски.
Легализация платежа. Выплата выкупа в криптовалюте может быть квалифицирована как финансирование преступной деятельности. В некоторых юрисдикциях это влечёт уголовную ответственность для компании и её руководителей.
Отсутствие гарантий. Хакеры могут взять деньги и не прислать ключ расшифровки. Или прислать неработающий ключ. Или расшифровать только часть файлов. Или — самый циничный вариант — взять деньги, прислать ключ, а через месяц снова зашифровать ту же компанию, потому что их вредоносное ПО осталось внутри сети.
Вторичный шантаж. Получив выкуп, группировка может внести компанию в список «плательщиков» и продать эту информацию другим преступникам. Жертва, которая один раз заплатила, считается «платёжеспособной» и становится целью для новых атак.
Этическая проблема. Каждый выплаченный выкуп инвестируется в разработку более совершенного вредоносного ПО, найм новых программистов и расширение атак. Компания, платящая хакерам, косвенно финансирует следующую атаку — возможно, на кого-то другого.
Что в итоге
Исследование российского центра кибербезопасности рисует двойственную картину. С одной стороны, компании научились защищать свои финансы: они не платят запрашиваемых 50 или 100 миллионов, а торгуются и снижают сумму до 15–20 миллионов. Это говорит о растущей зрелости в реагировании на инциденты.
С другой стороны, сам факт того, что 80% жертв вступают в переговоры, говорит о другом: восстановление данных из резервных копий и защита от утечек всё ещё недостаточно эффективны. Компании не чувствуют себя в безопасности и предпочитают заплатить преступникам, чем рисковать публичным раскрытием своих данных.
Пока эта экономическая модель работает для обеих сторон — хакеры получают деньги (пусть и со скидкой), компании возвращают данные дешевле, чем потенциальные убытки от утечки, — кибервымогательство будет процветать. И дисконтные карты на теневых форумах станут таким же обычным делом, как сезонные распродажи в обычных интернет-магазинах.
Security_Spb
Работаю в ИБ уже 12 лет, последние 5 в крупном ритейле. И эти цифры про 80% переговоров меня совершенно не удивляют. Более того, скажу крамольную вещь: мы тоже вступали в переговоры два года назад, когда нас зашифровали. И да, сбили цену с 80 до 22 миллионов. И я до сих пор не уверен, что это было неправильное решение. Потому что резервные копии оказались частично зашиты тоже (да, собственная глупость, плохо тестировали восстановление). А простой каждого часа обходился в 3 миллиона рублей. Плюс на кону стояла база клиентов с паспортными данными. Роскомнадзор тогда выписывал штрафы по 5-10 миллионов за каждую утечку персональных данных, а у нас их были сотни тысяч. Посчитали: 22 миллиона хакерам дешевле, чем 100+ миллионов штрафов + простой + потеря репутации. Деньги нашли, перевели через криптообменник, ключ получили, данные расшифровали, клиенты ничего не узнали. Этично? Нет. Законно? Серая зона. Практично? Да. И знаете что? После того случая я перестал осуждать коллег, которые платят. Да, мы финансируем преступность. Да, это порождает новых вымогателей. Но когда у тебя на счету каждая минута простоя и за спиной совет директоров с требованием «сделайте что-нибудь» моральный компас сбивается. Единственный правильный выход не доводить до шифрования вообще. Но это, к сожалению, идеальный мир, в котором мы не живём.